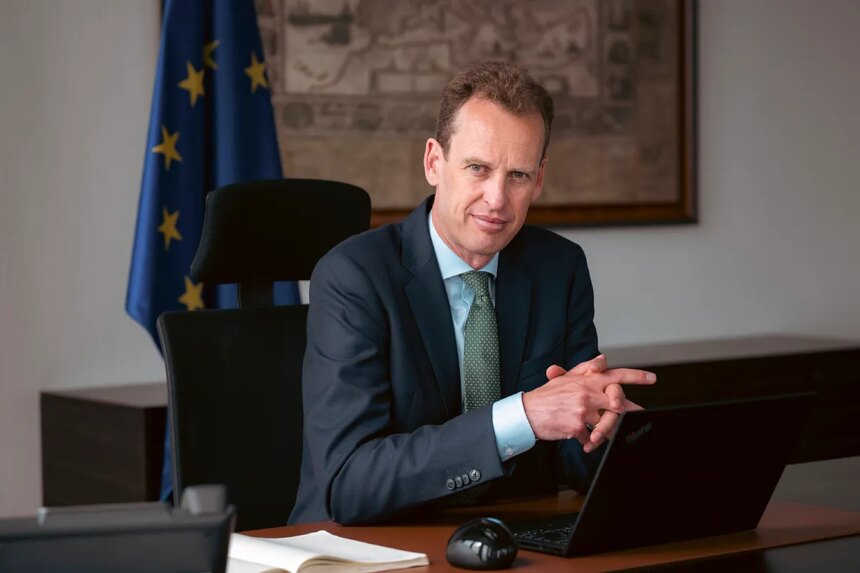
El Banco Central Europeo (BCE) eleva el nivel de urgencia con la que la banca debe afrontar la amenaza que suponen para sus sistemas los ltimos modelos de inteligencia artificial, como Mythos de la estadounidense Anthropic. El supervisor celebr el pasado martes una cumbre extraordinaria con alrededor de 300 participantes procedentes de entidades bancarias, asociaciones empresariales y representantes del sector pblico. El objetivo de la cita era lograr que tanto los bancos como las autoridades «tomen conciencia de la gravedad de la situacin» pues «el uso de estos modelos de inteligencia artificial se ha mostrado capaz de dejar expuestas con rapidez numerosas vulnerabilidades en las entidades». La reunin estuvo dirigida por Frank Elderson, miembro del Comit Ejecutivo del BCE y vicepresidente del Consejo de Supervisin bancaria, y fuentes cercanas a la cita aseguran que la autoridad monetaria traslad a las entidades su intencin de comenzar a enviar cartas formales solicitando, entre otras cuestiones, el desarrollo de planes de defensa frente a potenciales ciberataques potenciados con inteligencia artificial. Gran amenaza Se trata de un paso ms en el proceso supervisor en un asunto que se ha erigido como una de las grandes amenazas para la estabilidad del sector bancario a una velocidad de vrtigo. La cita sirvi para «intercambiar experiencias frente a este tipo de ataques, as como poner en comn la informacin disponible y los desafos comunes a los que se enfrenta el sector», sealan estas mismas fuentes.
Buenas prcticas El BCE, de hecho, est recopilando las mejores prcticas bancarias en relacin a los ataques potenciados con Inteligencia Artificial. El supervisor valora elaborar una gua para que el resto de bancos podra seguir para mejorar sus estndares en este mbito, una prctica que ha sido habitual ante otros desafos comunes como la gestin de prstamos improductivos. Segn ha podido saber EXPANSIN, en la reunin convocada por el supervisor participaron todos los bancos espaoles de tamao grande y mediano. Por su parte, fuentes comunitarias aseguran que la direccin general de Redes de Comunicacin, Contenido y Tecnologas asisti a la cita en representacin de la Comisin Europea.
El BCE cit a representantes de perfil tcnico de los bancos, a nivel de directores de sistemas o directores de tecnologas de informacin, segn cada entidad. Se trata de directivos encargados de la infraestructura digital y tecnolgica de los bancos y los que se responsabilizarn del escudo y los protocolos que debern proteger a las entidades. El supervisor tambin habra trasladado a las entidades la necesidad de reforzar la inversin en ciberseguridad, algo en lo que la autoridad monetaria ya haba incidido en el pasado tras la publicacin de los resultados de los test de estrs temticos de ciberresiliencia. Los grandes banqueros son conscientes de las grietas que puede desvelar el aterrizaje de Mythos en asuntos de inteligencia artificial. «Hay que desplegar la IA con un ojo en la gobernanza y habr diferencia entre los que lo hagan bien y los que lo hagan de forma desordenada», seal Marc Armengol, el recin llegado consejero delegado de Sabadell, en un encuentro organizado por el IESE y FTI Consulting.
Tambin Antn Arriola, presidente de Kutxabank, se pronunci sobre el tema del momento y destac que los bancos sienten que estn «un poco desnudos ante estos riesgos». Mythos Los bancos y los reguladores europeos se sienten especialmente vulnerables porque, de momento, se les niega el acceso a Mythos.
Esperan poder contar con la herramienta a lo largo del verano pagando una factura. «Todos tienen la preocupacin de que Mythos est disponible solo para unas entidades acotadas y ninguna europea. Es una clara amenaza, aunque esperan que pronto se corregir», seala una fuente del sector.
More Read

«Hasta que puedan contar con Mythos, las entidades tienen claro que va a haber en una bajada de la calidad de los trabajos de proteccin ante los ciberriesgos porque los tiempos se van a acelerar y no van a tener los planes controlados para hacer las pruebas», agreg. Temor regulatorio La banca se muestra abierta a colaborar frente a este nuevo riesgo, aunque manifiesta el temor de que la amenaza de la IA se convierta en «una nueva excusa para establecer nuevos requerimientos o exigencias regulatorias. Fuentes de diferentes asociaciones empresariales dicen que «se trata de un desafo de resiliencia operativa y de supervisin, ms que algo que requiera nuevas herramientas regulatorias. Por tanto, el enfoque se centra en fortalecer las capacidades bsicas, como la deteccin y respuesta, la gestin de parches y la resiliencia ciberntica». Las entidades tambin piden coordinacin entre las diferentes autoridades involucradas en la defensa ante ciberataques.
El BCE, en su calidad de supervisor, revisar las prcticas de ciberseguridad de los bancos y podr emitir medidas correctivas, incluyendo mejoras a los protocolos existentes. Sin embargo, advierten de que son las agencias nacionales de ciberseguridad las que pueden proporcionar la informacin ms reciente sobre el uso de la IA de vanguardia y las que deben ofrecer la orientacin tcnica sobre cmo los bancos pueden combatir operativamente el posible uso indebido. En el pasado, sealan que la interaccin entre diferentes autoridades de vigilancia ha dado lugar a reclamaciones redundantes que suponen costes excesivos de cumplimiento normativo. Tras la reunin celebrada esta semana, el BCE entiende que es muy importante mantener una colaboracin del sector tanto en las acciones supervisoras como en informacin para abordar este desafo y se compromete a mantener un dilogo continuado de forma estrecha con las entidades.
Read More